Haben Sie heute zwischen zwei Kundenterminen bereits eine SMS über ein angebliches Paketproblem oder eine Kontosperre erhalten? Im hektischen Berufsalltag genügt oft ein flüchtiger Fingertipp, um sensible Unternehmensdaten in Gefahr zu bringen. Betrügerische Nachrichten zielen längst nicht mehr nur auf Privatpersonen ab, sondern nehmen gezielt Arbeitsgeräte ins Visier. Das Phänomen nennt sich Smishing am Firmenhandy und stellt Betriebe vor erhebliche Sicherheitsherausforderungen. Werden Zugänge zu E-Mail-Konten, Cloud-Umgebungen oder Bankportalen abgefangen, drohen Datenverluste und Betriebsunterbrechungen. Mit klaren Prozessen und geschultem Blick lässt sich dieses Risiko im betrieblichen Ablauf jedoch wirksam minimieren.
Bereits auf einen verdächtigen Link geklickt? Direkt zu den Sofortmaßnahmen springen.
Das Wichtigste in Kürze
- Smishing ist SMS-Phishing: Kriminelle versuchen per Kurzmitteilung Zugangsdaten abzugreifen, Schadprogramme zu verbreiten oder Zahlungen auszulösen.
- Absender täuschen: Vertraute Firmennamen, österreichische Rufnummern oder bestehende Chatverläufe beweisen keine Echtheit.
- Keine voreiligen Aktionen: Verdächtige Links dürfen nicht geöffnet, Anhänge nicht geladen und Codes keinesfalls eingegeben werden.
- Differenzierte Sofortmaßnahmen: Das richtige Vorgehen hängt exakt davon ab, ob eine Nachricht nur gelesen, ein Link geöffnet, Daten eingetragen oder eine App installiert wurde.
- Klare Meldewege etablieren: Schnelles, vorwurfsfreies Melden an interne Zuständige oder den IT-Dienstleister schützt das gesamte Firmennetzwerk.
Was ist Smishing und warum betrifft es Firmenhandys?
Der Begriff Smishing setzt sich aus den Wörtern „SMS“ und „Phishing“ zusammen und beschreibt betrügerische Angriffsversuche über Kurznachrichtendienste. Während Phishing meist per E-Mail erfolgt und Vishing die telefonische Variante bezeichnet, nutzen Angreifer hier die hohe Aufmerksamkeit aus, die SMS-Nachrichten im Berufsalltag genießen. Ziel dieser Attacken ist es primär, Zugangsdaten zu stehlen, unerlaubte Überweisungen auszulösen oder schädliche Programme auf Mobilgeräten zu installieren.
Da Diensthandys zunehmend als Authentifizierungsfaktor für Firmennetzwerke dienen, geraten sie bevorzugt ins Visier Cyberkrimineller. Ein erfolgreicher Zugriff verschafft Angreifern oft Einblick in Kundenkarteien, E-Mail-Postfächer oder Cloud-Speicher und vergrößert damit die allgemeinen Sicherheitsrisiken bei Firmenhandys. Ein bloßer Empfang einer Betrugs-SMS bedeutet jedoch noch nicht, dass das Smartphone kompromittiert wurde, da viele Nachrichten ungezielt und massenhaft gestreut werden.
Betrugs-SMS erkennen: Diese Warnzeichen sollten Sie kennen
Kriminelle Akteure imitieren bekannte Dienstleister, Banken oder offizielle Stellen oft verblüffend präzise. Bestimmte Muster und psychologische Hebel deuten jedoch zuverlässig auf einen betrügerischen Hintergrund hin:
- Künstlicher Zeitdruck: Drohungen mit unmittelbaren Kontosperren, verfallenden Fristen oder angeblichen Nachzahlungsforderungen sollen unüberlegtes Handeln provozieren.
- Unerwartete Handlungsaufforderung: Abgleiche von Stammdaten, Sicherheitsüberprüfungen oder Anmeldebestätigungen erfolgen ohne vorherigen betrieblichen Anlass.
- Verdächtige Webadressen: Verwendete Links enthalten Buchstabendreher, ungewöhnliche Domain-Endungen oder unübersichtliche URL-Verkürzer.
- Abfrage vertraulicher Daten: Es wird nach Passwörtern, Kreditkartennummern oder Einmalpasswörtern zur Zwei-Faktor-Authentifizierung verlangt.
- Aufforderung zur App-Installation: Die Nachricht verlangt das Herunterladen einer angeblichen Paketverfolgungs-, Sicherheits- oder Support-Software außerhalb der offiziellen Stores.
- Ungewöhnliche Kommunikationskanäle: Vorgebliche Führungskräfte oder Support-Mitarbeiter fordern plötzlich vertrauliche Aktionen per Textnachricht an.
Ein fehlerfreies Deutsch oder ein bekannter Absendername stellen längst keinen Beleg mehr für die Echtheit einer Mitteilung dar, da SMS-Absenderadressen technisch leicht manipuliert werden können. Auch eine gesicherte HTTPS-Verbindung auf der Zielseite garantiert keine Legitimität. Im Zweifelsfall sollte niemals über die bereitgestellten Verknüpfungen interagiert werden, sondern eine Überprüfung ausschließlich über offizielle Portale oder bekannte Rufnummern erfolgen.
Typische Smishing-Beispiele im Unternehmensalltag
Im betrieblichen Arbeitsfluss begegnen Beschäftigten immer wieder ähnliche Betrugsmuster, die reale Arbeitsabläufe nachahmen:
- Paket- und Lieferbenachrichtigungen:
- Vorwand: Eine angebliche Zustellung kann wegen unvollständiger Adressdaten oder ausstehender Zollgebühren nicht erfolgen.
- Ziel der Betrüger: Abgreifen von Kreditkartendaten oder das Einschleusen von Schadsoftware über präparierte Download-Links.
- Sichere Reaktion: Den Sendungsstatus ausschließlich direkt über die offizielle Website des Transportdienstleisters mit der bekannten Sendungsnummer abfragen.
- Bank- und Firmenkreditkarten-Warnungen:
- Vorwand: Eine angebliche Aktualisierung der Kontosicherheitsfunktionen oder eine drohende Kartensperre erfordert eine Bestätigung.
- Ziel der Betrüger: Erlangen von Online-Banking-Zugangsdaten und das Abfangen von Autorisierungs-Tokens.
- Sichere Reaktion: Die Banking-App separat öffnen oder den festen Bankbetreuer über die bekannte Telefonnummer kontaktieren.
- Behördliche Benachrichtigungen (z. B. FinanzOnline-Phishing):
- Vorwand: Das Bundesministerium für Finanzen melde ein Guthaben oder eine erforderliche Identitätsprüfung via Kurzmitteilung.
- Ziel der Betrüger: Zugriff auf Zugangsdaten österreichischer Bürgerservices oder das Platzieren von Fernzugriffs-Tools.
- Sichere Reaktion: Nachrichten sofort ignorieren und das Portal ausschließlich via Bookmark oder manuelle Browser-Eingabe ansteuern.
- Vorwand der internen IT oder Geschäftsführung (CEO-Fraud-Variante):
- Vorwand: Eine angebliche IT-Support-SMS fordert zur sofortigen Passwortänderung oder Freigabe auf.
- Ziel der Betrüger: Erschleichen administrativer Berechtigungen oder Auslösen von Eilüberweisungen.
- Sichere Reaktion: Rückruf beim Vorgesetzten oder dem zuständigen IT-Ansprechpartner über den üblichen internen Kanal.
Mobile Sicherheit fängt bei der Gerätebasis an
Reine Achtsamkeit stößt im hektischen Betriebsalltag gelegentlich an Grenzen. Ein durchdachtes Gerätemanagement schützt Firmennetzwerke durch standardisierte Richtlinien und trennt Arbeitsdaten zuverlässig von potenziellen Gefahrenquellen ab. Informieren Sie sich unverbindlich über die Optionen für Ihr Unternehmen:
Jetzt zu sicheren Firmenhandy-Lösungen und MDM beraten lassen
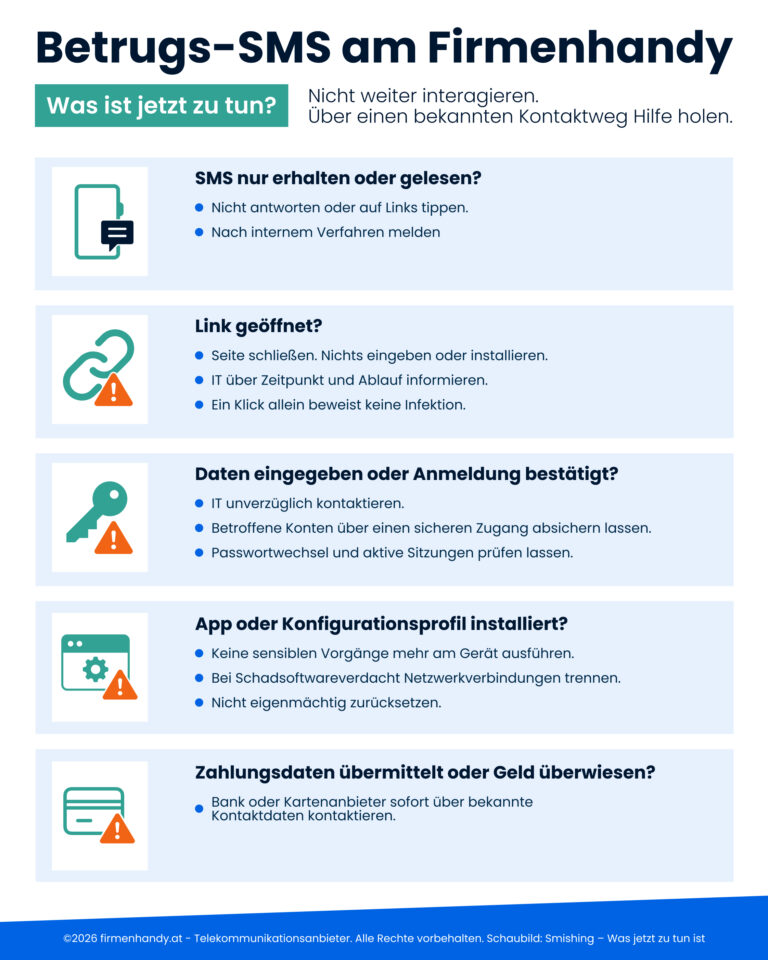
Smishing am Firmenhandy: Was tun nach einer verdächtigen SMS?
Die Gefahrenlage nach einem Kontakt mit einer Smishing-Nachricht hängt maßgeblich von der Art der erfolgten Interaktion ab. Entsprechend variieren die erforderlichen Abwehrmaßnahmen im betrieblichen Umfeld.
Situation | Unmittelbare Reaktion | Betriebliche Folgeschritte |
SMS nur erhalten oder gelesen | Nicht antworten, keinesfalls Links anklicken, Absender nicht anrufen. | Nachricht nach firmeninternem Ablauf melden; relevante Eckdaten zur Dokumentation erfassen. |
Link geöffnet, keine Daten übermittelt | Geöffnete Browser-Registerkarte sofort schließen; keine weiteren Eingaben tätigen. | IT-Zuständige mit präziser Zeitangabe informieren; temporäre Downloads und Gerätestatus überprüfen lassen. |
Passwort oder Code eingegeben | Aktuelle Sitzung beenden; IT-Verantwortliche sofort über gesonderten Kanal kontaktieren. | Betroffene Zugänge sperren, Passwörter via Drittgerät erneuern, aktive Sitzungen beenden lassen. |
App oder Profil installiert | Sofortige Trennung von WLAN und Mobilfunk; keine sensiblen Prozesse mehr ausführen. | Übergabe an die IT zur gezielten Bereinigung oder Neuinstallation veranlassen; kein voreiliges Zurücksetzen. |
Zahlungsdaten übermittelt | Zahlungsdienstleister oder Bank unverzüglich über offizielle Notfallnummern anrufen. | Interne Leitungsebene einbinden, Kartensperren initiieren und gegebenenfalls Rückbuchungen prüfen. |
SMS nur erhalten oder geöffnet
Das reine Empfangen oder Anzeigen einer Textnachricht führt auf modernen Betriebssystemen in der Regel zu keiner Geräteinfektion. Gefahr droht erst, wenn enthaltene Verknüpfungen betätigt oder Aufforderungen aktiv ausgeführt werden. Dennoch sollte der Vorfall intern erfasst werden, um mögliche Angriffswellen auf weitere Mitarbeiter frühzeitig zu erkennen.
Link im Browser geöffnet
Wurde ein Link angetippt, sollte das Browserfenster augenblicklich geschlossen und der Browserverlauf gelöscht werden. Ein Klick führt nicht automatisch zur Installation von Schadprogrammen, rechtfertigt aber keinesfalls eine pauschale Entwarnung. Die zuständigen IT-Stellen müssen benachrichtigt werden, um serverseitige Risiken oder unbemerkte Downloads auszuschließen.
Zugangsdaten oder Autorisierungscodes preisgegeben
Wurden Passwörter, Firmen-Logins oder Einmaldirektcodes eingegeben, besteht akuter Handlungsbedarf. Die entsprechenden Kennwörter müssen umgehend von einem anderen, sicheren Arbeitsgerät geändert werden. Zudem ist sicherzustellen, dass bestehende Sitzungen und Sitzungstokens serverseitig widerrufen und Log-Dateien auf unberechtigte Anmeldungen kontrolliert werden.
Software, Apps oder Profile eingerichtet
Wurde der Aufforderung gefolgt, eine externe Datei oder App zu installieren, droht ein Kontrollverlust über das Mobilgerät. Das Smartphone sollte augenblicklich vom Internet getrennt werden, indem der Flugmodus aktiviert und Bluetooth deaktiviert wird. Ein eigenmächtiges Zurücksetzen ohne Absprache mit der IT-Abteilung ist zu unterlassen, da hierdurch forensische Spuren vernichtet werden können.
Kreditkarten- oder Bankdaten übertragen
Sobald geschäftliche Kontodaten oder Kreditkarteninformationen weitergegeben wurden, zählt jede Minute zur Schadensbegrenzung. Das zuständige Bankinstitut muss umgehend über die Sperr-Notrufnummern verständigt werden, um Transaktionen zu stoppen. Parallel dazu ist die Unternehmensführung einzubinden, um rechtliche und finanzielle Schritte vorzubereiten.
So organisieren Unternehmen den internen Meldeweg
Klare Melderichtlinien sind der wirksamste Hebel, um aus einem individuellen Fehltritt keinen unternehmensweiten Sicherheitsvorfall entstehen zu lassen. Ein zentraler Erfolgsfaktor ist dabei eine offene Fehlerkultur: Werden Betrugsversuche aus Angst vor arbeitsrechtlichen Konsequenzen verschwiegen, gewinnen Angreifer wertvolle Zeit.
Im Unternehmen sollten feste Rollen definiert sein:
- Mitarbeiter: Melden jeden Verdachtsfall unverzüglich und schildern transparent, welche Handlungen tatsächlich vollzogen wurden.
- IT-Verantwortliche / IT-Dienstleister: Untersuchen das Endgerät, isolieren kompromittierte Konten und leiten technische Gegenmaßnahmen ein.
- Geschäftsleitung: Wird bei potenziellen Datenabflüssen, Reputationsrisiken oder Vermögensschäden zur Entscheidungsfindung hinzugezogen.
- Datenschutzbeauftragte: Prüfen, ob durch den Vorfall personenbezogene Daten betroffen sind und gesetzliche Meldefristen greifen.
Für eine strukturierte Meldung empfiehlt sich ein standardisierter Meldebogen mit folgenden Kernfragen:
- Zu welchem exakten Zeitpunkt traf die SMS ein?
- Welche Rufnummer und welches Endgerät sind betroffen?
- Welche Interaktionen (Klick, Formulareingabe, Download) haben stattgefunden?
- Welche Unternehmenskonten oder Zugangsdaten könnten exponiert worden sein?
- Zeigt das Diensthandy auffällige Reaktionen wie ungewöhnlichen Datenverbrauch oder Systemmeldungen?
Zugangsdaten oder Einmalcodes dürfen keinesfalls in die Meldung hineinkopiert werden. Zudem sind verdächtige Nachrichten niemals unkommentiert an Kolleginnen und Kollegen weiterzuleiten, um Folgefehler im Team zu verhindern.
Wo können Unternehmen Betrugs-SMS in Österreich melden?
Tritt ein Smishing-Fall in einem österreichischen Betrieb auf, stehen je nach Schadensausmaß mehrere offizielle Anlaufstellen zur Verfügung. Die interne Alarmierung der IT muss jedoch stets als erster Schritt erfolgen.
Auffällige SMS, betrügerische Absendernummern oder unerwünschte Werbenachrichten können direkt an die Rundfunk und Telekom Regulierungs-GmbH (RTR) gemeldet werden. Die dortige Meldestelle für Rufnummernmissbrauch sammelt derartige Hinweise, um Missbrauchsmuster aufzudecken und gegebenenfalls Rufnummernbereiche sperren zu lassen. Die Initiative Watchlist Internet bietet zudem laufend aktualisierte Warnhinweise zu zirkulierenden Betrugswellen und dient als verlässliche Recherchequelle.
Kam es zu Vermögensschäden, Erpressungsversuchen oder dem Abfluss geschäftskritischer Daten, ist die Kontaktaufnahme mit den Cybercrime-Experten der österreichischen Polizei erforderlich. Nicht jede empfangene Betrugsnachricht stellt automatisch eine meldepflichtige Datenschutzverletzung dar. Sollten jedoch Kundendaten oder geschützte Mitarbeiterinformationen unbefugt abgeflossen sein, ist eine fachliche Prüfung bezüglich einer Meldung an die österreichische Datenschutzbehörde unumgänglich.
Smishing vorbeugen: Was Schulungen und MDM leisten können
Ein nachhaltiges Sicherheitsniveau gegen Smishing basiert auf dem Zusammenspiel organisatorischer Sensibilisierung und technischer Schutzmaßnahmen.
Mitarbeiter sensibilisieren und sichere Abläufe festlegen
Regelmäßige Awareness-Schulungen vermitteln Belegschaften das nötige Gespür für betrügerische Nachrichten im Arbeitskontext. Feste Richtlinien müssen festlegen, dass Transaktionen, Passworterneuerungen oder administrative Freigaben niemals ausschließlich auf Basis einer Kurzmitteilung erfolgen dürfen. Bei unklaren Vorgängen sind verbindliche Rückfragen über etablierte Telefonnummern oder firmeneigene Chatsysteme verpflichtend. Eine transparente Sicherheitskultur stellt zudem sicher, dass Vorfälle ohne Zögern gemeldet werden. Klare Regeln für die Nutzung von Diensthandys bilden das fundamentale Gerüst für einen sicheren Umgang im Betrieb.
Firmenhandys zentral verwalten
Mithilfe von Mobile Device Management für Firmenhandys behalten Unternehmen die technische Kontrolle über ihre mobile Flotte. Zentrale Plattformen ermöglichen es, Betriebssystem-Updates zeitnah auszurollen und das manuelle Nachladen unautorisierter Software (Sideloading) systemweit zu unterbinden. Durch die strikte Trennung von beruflichen und privaten Datencontainern wird das Risiko von Datenabflüssen wirksam minimiert. Zudem lassen sich kompromittierte Geräte im Ernstfall aus der Ferne sperren oder selektiv von Unternehmensdaten bereinigen. Für Betriebe mit speziellen Sicherheitsanforderungen bieten Plattformen wie Samsung Knox für Unternehmen zusätzliche Absicherungen auf Hardware-Ebene.
Grenzen technischer Schutzmaßnahmen verstehen
Obwohl Managementsysteme die Gerätesicherheit elementar stärken, bieten sie keinen lückenlosen Schutz vor menschlichen Fehlentscheidungen bei Phishing-Versuchen. Ein MDM-System scannt den Inhalt privater SMS üblicherweise nicht mit und kann die manuelle Eingabe von Daten auf externen Webformularen nicht gänzlich blockieren. Eine vorgeschaltete Mehrfaktorauthentifizierung (MFA) reduziert das Einbruchsrisiko drastisch, kann jedoch durch gezieltes Social Engineering ebenfalls umgangen werden. Maximale Sicherheit entsteht daher ausschließlich aus der Kombination robuster Technik mit geschulten Verhaltensweisen.
Fazit: Klare Abläufe machen im Ernstfall den Unterschied
Smishing-Attacken nutzen Schnelligkeit und Arbeitsdruck gezielt aus, um in Firmennetzwerke vorzudringen. Ein effektiver Schutz setzt deshalb auf standardisierte Reaktionsschritte: Warnzeichen frühzeitig identifizieren, unüberlegte Klicks vermeiden und Vorfälle umgehend an die zuständige Stelle melden. Durch das Zusammenspiel aus verbindlichen Meldewegen, gezielter Mitarbeitersensibilisierung und modernen Geräteverwaltungslösungen reduzieren Unternehmen das Ausfallrisiko auf ein Minimum.
Professionelle Unterstützung für Ihre mobile Infrastruktur
Möchten Sie den organisatorischen und administrativen Schutz Ihrer betrieblichen Smartphones auf eine solide Basis stellen? Wir unterstützen österreichische Betriebe dabei, Dienstgeräte unkompliziert und strukturiert einzurichten, abzusichern und über moderne Management-Lösungen zu koordinieren.
Hier persönliche Beratung zur Verwaltung Ihrer Firmenhandys anfordern
FAQ
Das bloße Öffnen oder Lesen einer üblichen Textnachricht führt im Regelfall zu keiner Schadsoftware-Infektion auf dem Endgerät. Zur realen Gefahr wird Smishing erst, wenn darin enthaltene Web-Links angetippt, gefälschte Anmeldeformulare ausgefüllt oder Dateianhänge heruntergeladen werden. Dennoch sollte eine verdächtige Nachricht zeitnah gelöscht und vorsorglich dem internen Ansprechpartner gemeldet werden.
Schließen Sie sofort das Browserfenster und geben Sie keinesfalls sensible Daten oder Verifizierungscodes ein. Informieren Sie unverzüglich die zuständige IT-Abteilung über den genauen Zeitpunkt sowie den Vorfallablauf. Wurden Zugangsdaten eingegeben oder Downloads gestartet, trennen Sie das Smartphone vom Netzwerk, um weiteren Schaden bis zur professionellen Überprüfung zu verhindern.
Ja, Kriminelle nutzen das sogenannte SMS-Spoofing, um Absenderangaben gezielt zu fälschen. Dadurch wird die Nachricht auf dem Smartphone oft automatisch in einen bereits existierenden Chatverlauf von Banken oder Dienstleistern einsortiert. Ein bekannter Name oder fehlerfreie Formulierungen garantieren deshalb niemals die Echtheit einer eingehenden Kurznachricht mit dringendem Handlungsaufruf.
Mobile Device Management verhindert Angriffe nicht völlig, reduziert die Folgerisiken jedoch beträchtlich. Ein MDM blockiert typischerweise das Nachladen unsicherer Fremd-Apps, trennt geschäftliche Daten von privaten Bereichen und erzwingt aktuelle Sicherheitsupdates. Gibt ein Mitarbeiter jedoch Zugangsdaten auf einer Phishing-Website ein, kann auch ein Verwaltungssystem den Datenabfluss nicht technisch unterbinden.
Auffällige Nachrichten können in Österreich an die Meldestelle für Rufnummernmissbrauch der Rundfunk und Telekom Regulierungs-GmbH (RTR) übermittelt werden. Die Plattform Watchlist Internet dokumentiert zudem aktuelle Betrugsmaschen. Entstand ein finanzieller Schaden oder wurden Firmennetzwerke kompromittiert, sind zusätzlich unverzüglich die zuständige Bank sowie die nächste Polizeidienststelle zur Anzeige einzuschalten.